
Uvod
Komunikacijsko-informacijski sistemi (KIS) so temelj učinkovitega delovanja sodobnih organizacij in oboroženih sil, saj omogočajo zanesljivo komunikacijo, koordinacijo ter opravljanje operativnih nalog. Njihova naraščajoča kompleksnost, povezanost s kritično infrastrukturo ter stalna izpostavljenost tehnološkim spremembam in kibernetskim grožnjam zahtevajo dobro organizirane, odzivne ter zanesljive podporne strukture. V vojaškem okolju ima zagotavljanje neprekinjenega delovanja KIS poseben pomen, saj neposredno vpliva na operativno pripravljenost, proces odločanja in sposobnost odzivanja na varnostne izzive.
Raziskave s področja upravljanja informacijskih storitev (npr. Marrone in sod., 2014; Woo, Jeong in Huh, 2020; Bogdański, 2024) kažejo, da standardizirani procesi, kot jih opredeljujeta Knjižnica informacijske tehnološke infrastrukture (ITIL) in Nadzorni cilji za informacijske in sorodne tehnologije (COBIT), prispevajo k večji preglednosti, zmanjšanju napak ter višji ravni zadovoljstva uporabnikov. Vendar vojaško okolje zaradi posebnih varnostnih zahtev, hierarhične organiziranosti in operativne naravnanosti zahteva prilagoditev teh pristopov.
Kljub raziskavam, ki obravnavajo uporabo ITIL in COBIT v civilnih organizacijah, v literaturi primanjkuje sistematičnih empiričnih analiz učinkovitosti podpore uporabnikom KIS v vojaških strukturah. Raziskovalne vrzeli se kažejo predvsem v omejeni obravnavi prilagoditve uveljavljenih metodoloških okvirov posebnim varnostnim zahtevam in hierarhični strukturi vojaških organizacij, v pomanjkljivi integraciji kibernetske in kriptografske podpore v procese upravljanja informacijskih storitev ter v redkih študijah, osredotočenih na manjše oborožene sile z omejenimi viri in razpršeno infrastrukturo. Poleg tega literatura le omejeno obravnava vpliv digitalizacije, avtomatizacije in uporabe napredne analitike na razvoj podpornih procesov v vojaškem okolju, čeprav gre za pomembne razvojne trende.
Slovenska vojska (SV) predstavlja primer majhne, a tehnološko zahtevne organizacije, v kateri so omejeni viri, razpršena infrastruktura in kibernetske grožnje stalni izzivi. Učinkovitost podpore uporabnikom KIS je zato bistvena za stabilno delovanje sistemov ter pravočasno zaznavanje in odpravljanje motenj. V tem kontekstu raziskava analizira organiziranost, odzivnost in uspešnost podpornih struktur KIS v SV ter njihovo skladnost z najboljšimi praksami upravljanja informacijskih storitev.
Namen raziskave je predstaviti in analizirati trenutni sistem podpore uporabnikom KIS v SV, oceniti njegove prednosti in pomanjkljivosti ter opredeliti možnosti za nadaljnje izboljšave. Raziskava se osredotoča na organizacijo podpore, skladnost procesov z uveljavljenimi okviri upravljanja informacijskih storitev, učinkovitost obravnave operativnih, kibernetskih in kriptografskih incidentov ter zaznavo kakovosti in odzivnosti podpore s strani uporabnikov.
V tem okviru v raziskavi odgovarjamo na naslednja raziskovalna vprašanja:
kako je organizirana podpora uporabnikom KIS v SV,
koliko podporni procesi sledijo najboljšim praksam upravljanja informacijskih storitev,
kako učinkovita je obravnava operativnih, kibernetskih in kriptografskih incidentov,
kako uporabniki KIS ocenjujejo kakovost, odzivnost in komunikacijo podpornih struktur,
katere izboljšave bi lahko povečale zanesljivost in odpornost sistema podpore v vojaškem okolju.
Cilj raziskave je podati celovito oceno podpore uporabnikom KIS v SV z analizo organizacijske ureditve, pravnih podlag in procesne skladnosti z uveljavljenimi metodološkimi okviri. Posebna pozornost je namenjena izkušnjam uporabnikov, zbranim s strukturiranimi intervjuji, ter statistični oceni učinkovitosti sistema na podlagi obravnave operativnih, kibernetskih in kriptografskih incidentov. Na podlagi ugotovitev raziskava izpostavlja izzive in daje priporočila za nadaljnjo optimizacijo podpornih struktur.
Raziskava združuje teoretična izhodišča in empirično analizo delovanja KIS v SV ter omogoča primerjavo med sedanjimi podpornimi strukturami in uveljavljenimi okviri upravljanja informacijskih storitev. Rezultati prispevajo k boljšemu razumevanju delovanja podpore uporabnikom KIS v vojaškem okolju ter so podlaga za nadaljnjo standardizacijo, digitalizacijo in krepitev odpornosti vojaških informacijskih sistemov.
1. METODOLOGIJA
Raziskava je zasnovana kot kombinacija kvalitativnega in kvantitativnega pristopa, saj je za celovito razumevanje podpore uporabnikom KIS v SV treba združiti pregled literature, analizo organizacijskih dokumentov, statistične podatke ter izkušnje uporabnikov. Metodološki okvir vključuje štiri glavne korake: pregled literature, analizo pravnih in organizacijskih podlag, izvedbo strukturiranih intervjujev ter obdelavo statističnih podatkov o incidentih.
Pregled literature je bil izveden zaradi oblikovanja teoretičnih temeljev raziskave. Viri so zajemali znanstvene članke, strokovne publikacije in smernice s področja upravljanja IT-storitev, procesne optimizacije, kibernetske varnosti in vojaške informatike. Analiza literature je bila strukturirana v pet tematskih sklopov, ki omogočajo primerjavo najboljših praks iz civilnega okolja z zahtevami vojaških struktur.
Analiza pravnih in organizacijskih podlag je temeljila na pregledu nacionalnih predpisov, internih direktiv Slovenske vojske ter drugih dokumentov, ki določajo strukturo, naloge in postopke za upravljanje KIS. Tako je bil zagotovljen vpogled v formalne okvire, ki urejajo organizacijo in delovanje podpornih struktur.
Strukturirani intervjuji so bili izvedeni z 24 udeleženci iz različnih organizacijskih ravni Slovenske vojske, ki so neposredno vključeni v uporabo in podporo KIS. Intervjuji so bili usmerjeni v oceno kakovosti podpore, izkušenj z delovanjem storitvenega centra SV (SC SV) in lokalnih podpor KIS (LP KIS) ter identifikacijo težav in predlogov za izboljšave. Analiza intervjujev je bila izvedena po vsebinskih sklopih (SC SV, LP KIS in skupna vprašanja), pri čemer so bili odgovori tematsko kodirani in primerjani z ugotovitvami iz pregleda literature.
Kvantitativna analiza je zajemala statistične podatke o obravnavi operativnih, kibernetskih in kriptografskih incidentov v letih 2022, 2023 in 2024. Ti podatki so omogočili oceno učinkovitosti podpornih struktur na podlagi števila prejetih in odpravljenih incidentov, deleža uspešnosti reševanja ter porazdelitve incidentov med različne podporne ravni (SC SV, LP KIS, Tehnične podpore KIS (TP KIS)). Posebna pozornost je bila namenjena podatkom Vojaškega odzivnega centra za kibernetsko varnost (angl. Military Computer Emergency Response Team – MilCERT) in Kriptografskega podregistra (KPr), ki dopolnjujeta celovit pregled varnostnih vidikov KIS.
Izbrani metodološki pristop je omogočil triangulacijo podatkov, kar povečuje zanesljivost ugotovitev. Kombinacija kvalitativnih in kvantitativnih metod je zagotovila celovit pogled na obravnavano problematiko in omogočila identifikacijo procesnih in organizacijskih izzivov.
2. REZULTATI
V tem delu so predstavljeni izsledki raziskave, ki obravnavajo podporo uporabnikom KIS SV. Analiza združuje pregled literature o najboljših praksah upravljanja IT-storitev, pregled organiziranosti podpore, rezultate intervjujev z uporabniki in statistične podatke o operativnih, kibernetskih in kriptografskih incidentih v letih 2022, 2023 in 2024. Predstavljeni rezultati ponujajo celovit vpogled v delovanje sedanjega sistema podpore ter v njegovo pripravljenost za učinkovito odzivanje na izzive sodobnega digitalnega in varnostnega okolja.
2.1. Pregled literature
Pregled literature je zasnovan tako, da celovito obravnava področje podpore uporabnikom KIS ter uvajanje najboljših praks upravljanja IT-storitev v civilnem in vojaškem okolju. Analizirani viri so razporejeni v pet tematskih sklopov. Prvi sklop obravnava okvire in metodologije za upravljanje IT-storitev, s poudarkom na ITIL in COBIT kot standardiziranih okvirih za optimizacijo procesov in zagotavljanje kakovosti storitev. Drugi sklop se osredotoča na procesno optimizacijo in podporo uporabnikom, pri čemer so predstavljeni koncepti podpore uporabnikom (angl. Help Desk in Service Desk) ter upravljanje incidentov, sprememb in problemov. Tretji sklop vključuje organizacijske dejavnike in človeški kapital, ki obsegajo vlogo vodstva, organizacijske kulture ter pomen usposabljanja in neformalnih podpornih struktur. Četrti sklop obravnava analitiko, digitalno transformacijo in inovacije, s poudarkom na podatkovni analitiki, digitalni podpori uporabnikom ter integraciji IT-in operativnih tehnologij. Zadnji, peti sklop, naslavlja vojaški kontekst in kibernetsko varnost, pri čemer so analizirani posebnosti vojaškega okolja, pomen vojaških vrednot pri upravljanju IT-storitev ter dobre prakse kibernetskega usposabljanja.
Prvi sklop pregleda literature se osredotoča na okvire in metodologije za upravljanje IT-storitev, ki pomenijo temelj za organizacijo in optimizacijo podpornih procesov. Med najpogosteje uporabljenimi metodologijami izstopata ITIL, ki predstavlja zbirko najboljših praks za učinkovito organizacijo IT-storitev, ter COBIT, ki je osredotočen na celostno upravljanje in nadzor nad informacijsko tehnologijo. Raziskave potrjujejo, da struktura COBIT omogoča sistematično predstavitev procesov in je lahko dopolnilni okvir za sedanje prakse kakovosti, saj krepi preglednost, vloge in odgovornost v organizacijah (Žvanut in sod., 2020). Okvir ITIL je predmet številnih študij, ki analizirajo njegovo učinkovitost in skladnost s sodobnimi koncepti, kot je storitvena dominantna logika (S-D logika), prim čemer je uporabnik sooblikovalec vrednosti. Cronholm in sod. (2020) opozarjajo, da ITIL kljub usmerjenosti v storitve pogosto uporablja izrazoslovje, značilno za produktno logiko, kar omejuje njegovo polno skladnost z načeli S-D logike. Za izboljšanje učinkovitosti ITIL predlagajo spremembe v jeziku in konceptih, ki bi poudarili soustvarjanje vrednosti med organizacijo in uporabniki. Ključno vprašanje uspešne implementacije ITIL je povezano z organizacijsko pripravljenostjo, podporo vodstva in kulturnimi spremembami, ki jih uvaja standardizacija procesov. Mohammed (2018) prepozna kritične dejavnike uspeha pri uvajanju ITIL v javnih organizacijah, med katerimi izstopajo podpora vrhnjega menedžmenta, medoddelčno sodelovanje, jasno definirani cilji in stalno usposabljanje. Podobno Marrone in sod. (2014) v mednarodni raziskavi ugotavljajo, da se organizacije pri uvajanju ITIL najpogosteje osredotočajo na operativne procese, kot so upravljanje incidentov in sprememb, saj ti omogočajo hitro doseganje rezultatov in merljivo izboljšanje kakovosti storitev. Implementacija ITIL ima pomemben vpliv tudi na organizacijsko kulturo. Berntsen (2017) v svoji študiji ugotavlja, da uporaba ITIL vodi v večjo formalizacijo procesov in storitveno usmerjenost zaposlenih, vendar je uspešnost implementacije odvisna od stalne podpore vodstva, praktično naravnanih izobraževanj ter vključevanja zaposlenih v procese odločanja in izbire orodij. Talla in Valverde (2013) v svoji študiji primera potrjujeta, da uvedba ITIL-procesov, kot so podpora uporabnikom (angl. Service Desk), upravljanje incidentov (angl. Incident Management) in upravljanje sprememb (angl. Change Management), pomembno poveča učinkovitost podpornih storitev in izboljša uporabniško izkušnjo. Z vidika vojaškega okolja ITIL pridobiva dodatno vrednost kot orodje za standardizacijo in integracijo IT-storitev v kompleksnih sistemih. Weaver (2005) poudarja, da ITIL v okviru centra za zračne operacije ameriških letalskih sil omogoča prehod iz upravljanja posameznih komponent k upravljanju storitev, kar podpira strateške cilje organizacije. Podobno Raygada Salcedo (2021) izpostavlja, da uvedba ITIL v vojaških izobraževalnih ustanovah povečuje kakovost storitev, standardizira procese ter spodbuja kulturo stalnih izboljšav, kar je ključno za uspešno delovanje IT-storitev.
Drugi sklop pregleda literature se osredotoča na procesno optimizacijo in podporo uporabnikom, pri čemer izpostavlja koncepte podpore uporabnikom kot temeljne komponente učinkovitega upravljanja storitev. TG (2006) analizira reorganizacijo tehnične podpore v visokošolskih ustanovah, v katerih se z naraščajočimi zahtevami po IT-storitvah organizacije srečujejo s pomanjkanjem virov. Avtor prikazuje, da lahko decentralizacija in racionalizacija procesov prineseta povečano odzivnost ter večje zadovoljstvo uporabnikov. Podoben pristop opisujeta Bulchand-Gidumal in Melian-Gonzalez (2010), ki sta na primeru španske univerze razvila notranji model trga, ki omogoča fleksibilnost, ohranjanje znanja in višjo stopnjo zadovoljstva uporabnikov brez potrebe po zunanjih izvajalcih. Kakovost tehnične dokumentacije in navodil je pogosto prezrta, vendar ima neposreden vpliv na uspešnost podpore uporabnikom. Blackwell (1995) ugotavlja, da jasno in natančno dokumentirana navodila zmanjšujejo število napak, izboljšujejo učinkovitost uporabe ter posledično znižujejo stroške podpore. Podpora uporabnikom je učinkovita le, če so procesi, kot so upravljanje incidentov, problemov in sprememb, pravilno implementirani in integrirani v vsakodnevne operacije. Talla in Valverde (2013) na primeru zdravstvene mreže pokažeta, da ITIL-procesi, kot so upravljanje incidentov, upravljanje problemov (angl. Problem Management) in upravljanje sprememb, omogočajo merljivo izboljšanje kakovosti storitev in povečujejo odzivnost podpore uporabnikom. Pomen procesne optimizacije pri podpori uporabnikom je opazen tudi v vojaškem okolju. Woo in sod. (2020) analizirajo učinke uvedbe ITSM v vojaške elektronske storitve Republike Koreje, pri čemer ugotavljajo, da konsolidacija storitev v enotno podporo uporabnikom poveča preglednost, učinkovitost in stopnjo zadovoljstva uporabnikov. Rezultati raziskav kažejo, da so standardizirani procesi, podprti z orodji za spremljanje pomembnih kazalnikov uspešnosti, ključnega pomena za zanesljivo delovanje podpornih struktur.
Tretji sklop pregleda literature se osredotoča na organizacijske dejavnike in človeški kapital, ki pomembno vplivata na uspešnost upravljanja IT-storitev in podpornih struktur. Lin in sod. (2010) ugotavljajo, da uspeh projektov prenove poslovnih procesov temelji na kombinaciji več dejavnikov, kot so podpora vodstva, organizacijska kultura, kakovost projektne ekipe, uporaba informacijske tehnologije in učinkovito upravljanje sprememb. Poudarjajo, da je uspeh posledica usklajenega delovanja teh elementov, kar velja tudi za uvajanje ITIL ali podobnih okvirov v podporne službe. Bapna in sod. (2013) dopolnjujejo ta pogled s študijo vpliva naložb v človeški kapital, pri čemer izpostavljajo pomen kombinacije tehničnega usposabljanja in mehkih veščin, saj ta bistveno izboljša delovno učinkovitost zaposlenih in zmanjša kompetenčne vrzeli. Organizacijska kultura je posebej pomembna pri uvajanju novih procesov in orodij za podporo IT-storitev. Berntsen (2017) ugotavlja, da formalizacija procesov in storitvena usmerjenost, ki ju prinaša ITIL, vplivata na spremembo delovnih navad in zahtevata aktivno vključevanje zaposlenih v odločanje, sicer se pojavi odpor ali nizka stopnja sprejetja sprememb. Podobno raziskava Sykes (2015) poudarja pomen neformalnih podpornih struktur, kot so svetovalne vezi med sodelavci, ki so v obdobju uvajanja novih informacijskih sistemov pogosto učinkovitejše od formalnih programov usposabljanja. Take vezi prispevajo k hitrejšemu reševanju težav, zmanjšanju stresa in višji stopnji zadovoljstva pri delu. Razumevanje in upravljanje človeškega kapitala sta podlaga za trajnostno izboljševanje podpornih storitev. Usposabljanja, ki vključujejo praktične primere, kombinacijo tehničnih in komunikacijskih veščin ter aktivno vlogo zaposlenih pri oblikovanju procesov, pomembno vplivajo na učinkovitost IT-služb in njihovo sposobnost odzivanja na kompleksne zahteve uporabnikov (Bapna in sod., 2013; Sykes, 2015).
Četrti sklop pregleda literature se osredotoča na analitiko, digitalno transformacijo in inovacije, ki so osrednje gonilo razvoja podpornih storitev v IT-okolju. Polzin (2019) izpostavlja, da uporaba podatkovne analitike v ITSM omogoča globlji vpogled v vzorce incidentov in obnašanje uporabnikov, kar podpira proaktivno reševanje težav in optimizacijo procesov. Uporaba analitičnih orodij in metod, kot so napovedni modeli, omogoča organizacijam, da nadgradijo tradicionalne reaktivne pristope z naprednimi strategijami preprečevanja težav ter tako povečajo zanesljivost storitev. Digitalna transformacija prinaša nove priložnosti za izboljšanje uporabniške izkušnje in učinkovitosti podpornih procesov. Bhagwatwar in sod. (2014) preučujejo digitalno podprto pomoč uporabnikom, pri čemer integracija sodobnih orodij, kot so samopostrežni portali in mobilne aplikacije, omogoča uporabnikom večjo samostojnost in hitrejši dostop do storitev. To vodi k razbremenitvi oddelkov pomoči uporabnikov, kar omogoča preusmeritev virov v strateške naloge, kot so razvoj novih funkcionalnosti in upravljanje inovacij. Pomemben del sodobnih IT-okolij je tudi integracija informacijskih tehnologij in operativnih tehnologij (angl. Operational Technology, OT), ki jo opredeljujejo koncepti industrije 4.0. Shilenge in Telukdarie (2021) poudarjata, da je uspešna integracija teh dveh področij povezana z ustreznim pristopom k upravljanju varnosti, s standardizacijo protokolov ter uporabo naprednih orodij za spremljanje in analizo podatkov. Ta preplet omogoča vzpostavitev inteligentnih in prilagodljivih sistemov, ki lahko pravočasno prepoznajo tveganja in podprejo ključne procese organizacije. Digitalna transformacija in analitika skupaj ustvarjata temelje za inovacije, ki povečujejo učinkovitost podpore uporabnikom in omogočajo boljše strateško odločanje. Organizacije, ki aktivno uvajajo nove digitalne rešitve, lahko izboljšajo svoje procese, zmanjšajo operativne stroške in povečajo zanesljivost delovanja (Polzin, 2019; Bhagwatwar in sod., 2014; Shilenge in Telukdarie, 2021).
Peti sklop pregleda literature obravnava vojaški kontekst in kibernetsko varnost, pri čemer se področje podpore uporabnikom IT-storitev prepleta s posebnimi zahtevami obrambnega okolja. Woo in sod. (2020) v svoji raziskavi analizirajo uvedbo ITSM v vojaške elektronske storitve Republike Koreje in ugotavljajo, da standardizacija procesov ter prehod na centraliziran sistem pomoči uporabnikom omogočata višjo stopnjo preglednosti, zanesljivosti in zadovoljstva uporabnikov. To je še posebej pomembno v vojaških sistemih, v katerih mora podpora delovati neprekinjeno in pod pogoji, ki pogosto zahtevajo izjemno odpornost na motnje. Massey (2023) izpostavlja, da je uspešno upravljanje IT-storitev v vojaškem okolju tesno povezano z vojaškimi vrednotami, kot so disciplina, odgovornost in hierarhična struktura odločanja. Te vrednote omogočajo učinkovito izvajanje podpornih procesov, saj se od uporabnikov in skrbnikov pričakuje visoka stopnja skladnosti z določenimi postopki in varnostnimi protokoli. Podobno Guttieri (2014) opozarja, da mora vojaška IT-infrastruktura zagotavljati enako stopnjo odzivnosti in varnosti v mirnodobnem ter kriznem okolju. Kibernetska varnost ima v vojaških sistemih poseben pomen, saj je vsak izpad ali kompromitacija IT-storitev lahko povezana z operativnimi tveganji in ogrožanjem varnosti. Bogdański (2024) poudarja, da je usposabljanje uporabnikov za prepoznavanje kibernetskih groženj in izvajanje varnostnih protokolov enako pomembno kot tehnična zaščita infrastrukture. Jones (2011) dodaja, da se morajo vojaške organizacije pri uvajanju ITIL in drugih standardov osredotočiti na prilagoditev procesov posebnim zahtevam, vključno s strogim nadzorom dostopov in odzivanjem na varnostne incidente. Vojaški kontekst zato zahteva povezavo med tradicionalnimi koncepti ITSM in naprednimi pristopi k informacijski varnosti, pri čemer standardizacija procesov, usposobljenost uporabnikov in stalna nadgradnja zaščitnih ukrepov sestavljajo celovit okvir za podporo in varovanje komunikacijskoinformacijskih sistemov (Woo in sod., 2020; Massey, 2023; Bogdański, 2024).
Pregled literature pokaže, da je učinkovita podpora uporabnikom rezultat celovitega pristopa, ki združuje standardizacijo procesov, optimizacijo storitev, organizacijsko prilagodljivost, uporabo digitalnih orodij in zagotavljanje informacijske varnosti. Uveljavljeni okviri za upravljanje IT-storitev, kot so strukturirani procesni modeli in smernice za kakovost, omogočajo boljše upravljanje virov, preglednost in stalno izboljševanje storitev. Podpora uporabnikom se pokaže kot pomemben element za hitro reševanje incidentov, izboljšano komunikacijo z uporabniki ter spremljanje zadovoljstva in učinkovitosti. Uspešnost teh sistemov je odvisna od organizacijske kulture, ustrezne podpore vodstva ter usposobljenosti zaposlenih, ki morajo obvladovati tako tehnična kot mehka znanja. Digitalna transformacija z uvedbo samopostrežnih rešitev, mobilnih platform in podatkovne analitike dodatno povečuje odzivnost ter omogoča proaktivno odpravljanje težav. V vojaškem okolju pa so te prakse nadgrajene z zahtevami po neprekinjenem delovanju, odpornosti na kibernetske grožnje in strogem varovanju informacij, kar poudarja potrebo po tesnem povezovanju podpornih procesov z varnostnimi protokoli.
2.2. Organiziranost podpore KIS SV
Osnova organiziranja KIS v SV izhaja iz 102. člena Zakona o obrambi, ki določa vzpostavitev enotnega in avtonomnega informacijskega ter telekomunikacijskega sistema za potrebe obrambnega resorja, vključno s SV. Sistem je namenjen izvajanju upravnih in strokovnih nalog ter zagotavljanju komunikacijsko-informacijske podpore procesom poveljevanja, kontrole in operativnega delovanja vojaških struktur. Minister za obrambo opredeli ravni organiziranja sistema in naloge dežurnih služb, s čimer se zagotavljajo neprekinjeno delovanje, učinkovit odziv na zahteve uporabnikov ter varovanje komunikacijske infrastrukture (Zakon o obrambi, 1994/2020). 2
Organizacija in varovanje KIS se dodatno urejata s Pravilnikom o varovanju komunikacijskega in informacijskega sistema Ministrstva za obrambo, ki določa tehnične in organizacijske ukrepe za zagotavljanje zaupnosti, celovitosti in razpoložljivosti podatkov v celotnem življenjskem ciklu sistema. Pravilnik opredeljuje odgovornosti organov varovanja, vključno s kriptografsko zaščito, varnostno odobritvijo sistemov ter vlogami lokalnih in vodij informacijske varnosti. Vključuje tudi pravila za uporabo, uvajanje in nadgradnjo strojne, programske in komunikacijske opreme, povezovanje omrežij, prenos podatkov ter zaščito pred kibernetskimi grožnjami. Posebna pozornost je namenjena obvladovanju tveganj, nadzoru dostopov, obravnavi varnostnih incidentov ter rednemu in izrednemu usposabljanju uporabnikov (MO RS, 2008).
KIS SV je funkcionalni del širšega KIS Ministrstva za obrambo in je namenjen podpori procesov poveljevanja in kontrole ter drugim operativnim dejavnostim SV. Struktura sistema vključuje komunikacijsko in kriptografsko opremo, omrežne in varnostne elemente, strežniško infrastrukturo, podatkovne centre, terminalno in aplikativno programsko opremo, podatkovne zbirke ter postopke identifikacije in avtorizacije. Delovanje in organizacija sistema sta podrobneje opredeljena v Direktivi 16-01 o delovanju in varovanju KIS SV, ki določa temeljne procese, odgovornosti ter pravila za vzdrževanje in uporabo sistema. Sistem temelji na načelih dobre prakse in smernicah ITIL, ki omogočajo standardizirano in učinkovito zagotavljanje informacijskih storitev (GŠSV, 2022).
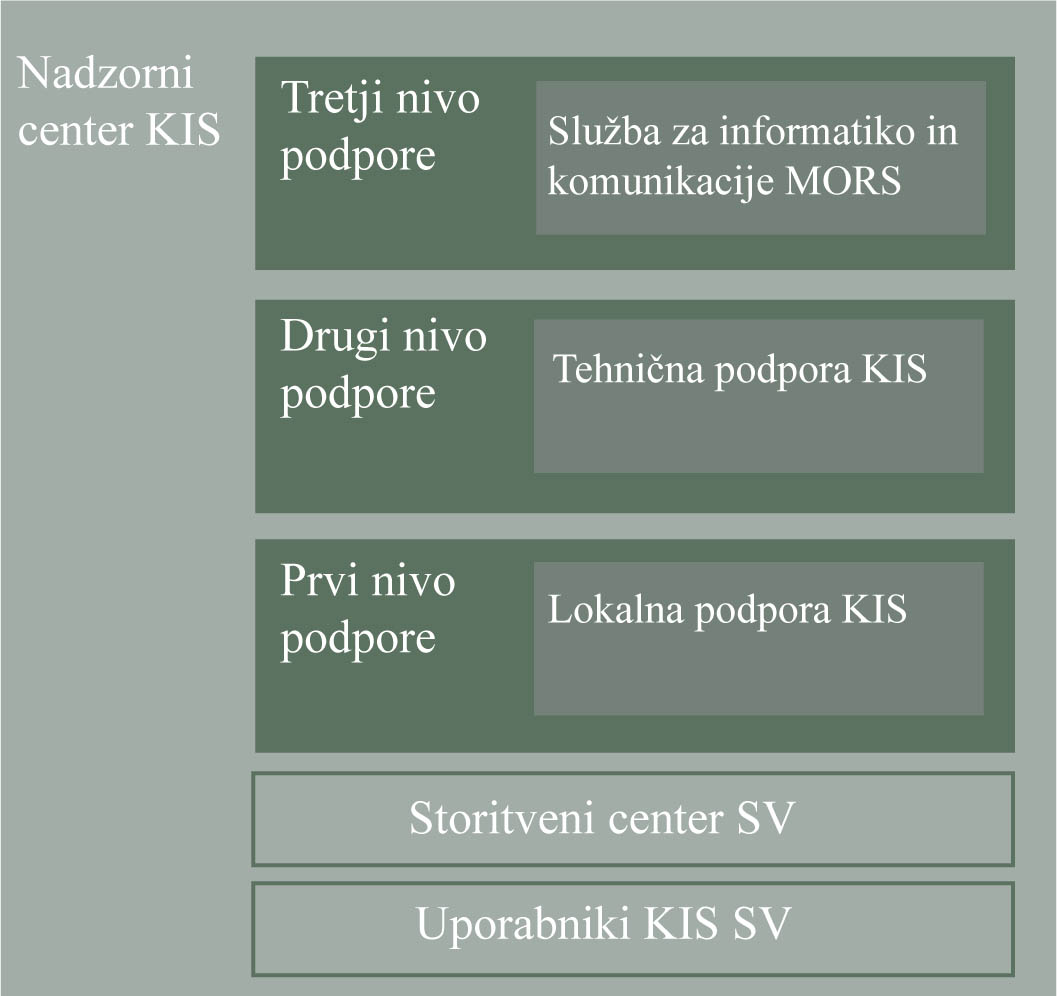
Slika 1:
Organizacija podpore KIS v SV (vir: Prirejeno po GŠSV, 2022)
Podpora uporabnikom KIS SV je organizirana večnivojsko (glej slika 1) in zasnovana tako, da omogoča neprekinjeno delovanje sistemov ter hitro obravnavo incidentov in zahtev uporabnikov. Osrednjo vlogo pri podpori ima Storitveni center (SC SV), ki deluje kot enotna kontaktna točka za vse uporabnike in skrbnike sistema. Njegove naloge vključujejo beleženje, kategorizacijo in prednostno razvrščanje incidentov, začetno diagnostiko in reševanje težav, ki jih je mogoče odpraviti na daljavo, ter obveščanje uporabnikov o statusu reševanja incidentov in zahtevkov. Poleg tega SC SV analizira zbrane podatke o incidentih ter pripravlja poročila za strokovne organe. Na lokalni ravni deluje LP KIS, ki je prvi nivo podpore uporabnikom. Njena temeljna naloga je vzdrževanje in zagotavljanje neprekinjenega delovanja sistema na posamezni lokaciji ter obravnava standardnih zahtevkov, kot so vzpostavitev dostopov do osnovnih storitev in nameščanje programske opreme. LP KIS opravlja tudi naloge prve ravni reševanja incidentov in osnovnega nadzora infrastrukture. Za zahtevnejše tehnične izzive je organizirana TP KIS, ki deluje kot drugi nivo podpore. Ta enota rešuje zahtevnejše incidente, izvaja vzdrževanje komunikacijske in informacijske infrastrukture ter skrbi za tehnično implementacijo novih podsistemov in storitev. TP KIS tesno sodeluje z zunanjimi izvajalci ter strokovnimi skupinami Službe za informatiko in komunikacije (SIK) MO, kar je tretji nivo podpore. Stalni nadzor nad delovanjem sistema zagotavlja Nadzorni center (NC) KIS, ki spremlja osnovne parametre delovanja, proaktivno zaznava nepravilnosti in obvešča organe upravljanja. Poleg tega NC KIS pripravlja redna poročila o stanju sistema in predloge za izboljšave. Delovanje podpore uporabnikom KIS temelji na jasno definiranih procesih, ki vključujejo upravljanje dogodkov, incidentov, zahtevkov, dostopov in problemov. Upravljanje incidentov je usmerjeno v hitro obnovo normalnega delovanja sistema, upravljanje problemov pa omogoča prepoznavanje vzrokov za ponavljajoče se napake ter implementacijo trajnih rešitev. Vsi procesi so dokumentirani in sledljivi, kar zagotavlja učinkovitost ter preglednost delovanja. Pomemben element uspešnega delovanja KIS SV je tudi sistematično usposabljanje uporabnikov in organov upravljanja. Pred odobritvijo dostopa do KIS morajo biti uporabniki seznanjeni s temeljnimi pravili uporabe in varovanja sistema (GŠSV, 2022).
Organi upravljanja in skrbništva KIS SV so opredeljeni v Direktivi št. 16-02, ki določa strukturo, vloge ter pristojnosti posameznih nosilcev odgovornosti za delovanje in vzdrževanje KIS. V sistem upravljanja so vključeni skrbnik KIS SV, skrbniki podsistemov KIS, tehnični in vsebinski skrbniki informacijskih rešitev, skrbniki informacijskega premoženja ter različne ravni administratorjev. Ti organi sodelujejo pri načrtovanju, nadzoru in razvoju posameznih podsistemov, obravnavi incidentov ter pri zagotavljanju skladnosti s predpisi informacijske varnosti. Njihovo delovanje se povezuje z dejavnostmi NC KIS, lokalne in tehnične podpore, pri čemer skupaj sestavljajo celovit mehanizem za učinkovito upravljanje KIS SV (GŠSV, 2023).
2.3. Analiza intervjujev
Rezultati strukturiranih intervjujev z uporabniki KIS SV kažejo visoko stopnjo zadovoljstva z delovanjem storitvenega centra in hkrati razkrivajo več sistemskih izzivov, zlasti na področju lokalnih podpor ter koordinacije med različnimi akterji v podporni verigi. Uporabniki številko storitvenega centra 77 5656 dobro poznajo in jo redno uporabljajo; večina je v zadnjih šestih mesecih vsaj enkrat vzpostavila stik z njo. Vzpostavitev kontakta je opisana kot enostavna in zanesljiva, odzivnost operaterjev pa kot zelo dobra. V intervjuju se ponavlja ocena, da storitveni center težave rešuje hitro, pogosto v nekaj minutah pri standardnih incidentih, kot so pozabljena gesla ali težave s prijavami, ter v enem dnevu pri zahtevnejših primerih. Uporabniki zaznavajo visoko strokovnost in prijaznost osebja ter dobro obveščanje o nadaljnjih korakih, na primer o predaji incidentov lokalni podpori.
Kljub tem pozitivnim vidikom se pojavljajo posamezne omejitve, med katerimi izstopa nedostopnost številke storitvenega centra iz nekaterih zunanjih omrežij, predvsem pri delu na daljavo ali pri opravljanju nalog v okviru mednarodnih operacij in misij (MOM). Uporabniki navajajo tudi, da avtomatski odzivnik ne zagotavlja informacij o čakalni vrsti, kar otežuje ocenitev odzivnega časa ob večjih obremenitvah. Posebej zaznana težava se nanaša na aplikacijo za informacijsko ravnanje z dokumentarnim gradivom (IRDG), saj podpora uporabnikom ne more reševati napak, povezanih s tem sistemom. Uporabniki se zato zanašajo na neformalno pomoč posameznikov znotraj SV ali MO, kar kaže na pomanjkanje sistemsko urejene podpore za eno izmed osrednjih procesnih orodij v organizaciji.
Ocene lokalnih podpor kažejo bolj različne rezultate. Na nekaterih lokacijah uporabniki poročajo o hitrem odzivu, učinkovitem delu in jasni komunikaciji. Intervjuji pa razkrivajo precej težav, povezanih s kadrovsko podhranjenostjo lokalnih podpor, kar vpliva na odzivnost in čas reševanja incidentov. Uporabniki navajajo, da se čas obravnave lahko podaljša na več dni, kar je pogosto posledica omejene prisotnosti osebja ali njihove obremenjenosti z drugimi nalogami. Izkušnje kažejo, da je kakovost lokalne podpore precej odvisna od motivacije, osebnih kompetenc in organizacije dela posameznikov, kar potrjuje visoko stopnjo variabilnosti med lokacijami. Uporabniki pogosto izrazijo željo po boljši dostopnosti lokalne podpore, zlasti po izboljšani dosegljivosti prek uradnih komunikacijskih kanalov, saj so ti pogosto zamenjani z neformalnimi telefonskimi klici na mobilne številke.
Pri primerjavi storitvenega centra in lokalne podpore večina intervjuvancev najprej poišče pomoč v storitvenem centru, kar pojasnjujejo z bolj strukturiranim pristopom, hitrostjo reševanja in celostno obravnavo incidentov. Lokalno podporo zaznavajo kot nujno dopolnitev, zlasti pri težavah s strojno opremo ali fizično infrastrukturo, vendar pa se vsi uporabniki strinjajo, da je obremenjenost lokalnih podpor večja, njihova razpoložljivost pa precej manj predvidljiva. O sodelovanju med storitvenim centrom in lokalno podporo uporabniki izražajo predvsem nevtralna ali pozitivna mnenja, čeprav nekateri poznavalci notranjih procesov opozarjajo, da koordinacija med obema ravnema ni povsem optimalna. Posebej izstopa ugotovitev, da ni sistemsko zagotovljena ustrezna koordinacija med SIK ter podporo KIS SV, kar se kaže v omejeni preglednosti informacij o sistemskih spremembah in vplivih na uporabniške storitve.
Analiza intervjujev izpostavlja več predlogov za izboljšave, ki se ponavljajo v različnih enotah in tako predstavljajo pomembne strateške smernice. Uporabniki večkrat izpostavijo potrebo po večji preglednosti podpornih procesov, zlasti po uvedbi vpogleda v status obravnave incidentov ter predvidene roke rešitve. Pogosto izpostavljen predlog je uvedba spletnega portala ali samopostrežnega sistema, ki bi omogočal nadzor nad zahtevki, njihovo zgodovino in prioritetami, kar je skladno z modernimi pristopi ITIL in digitalno transformacijo podpornih storitev. Nekaj intervjuvancev predlaga uvedbo pogovornega robota (angl. chatbota), ki bi razbremenil prve linije podpore, zlasti pri ponavljajočih se težavah in pogostih vprašanjih. Uporabniki predlagajo tudi uvedbo avtomatskega interaktivnega telefonskega sistema, ki bi omogočil usmerjanje klicev glede na vrsto storitve, kar bi zmanjšalo obremenitev operaterjev in povečalo hitrost obravnave.
Pomembna skupna ugotovitev intervjujev je potreba po kadrovski okrepitvi in večji profesionalizaciji lokalnih podpor. Uporabniki opozarjajo, da trenutna kadrovska struktura ne omogoča pravočasnega reševanja incidentov in otežuje enotno izvajanje procesov med vojašnicami. Predlogi za izboljšanje vključujejo sistem rotacij, dodatna usposabljanja, motivacijske ukrepe ter jasnejše razmejitve pristojnosti med posameznimi organizacijskimi enotami. Posebej izstopa predlog za uvedbo vloge kontaktne točke KIS na ravni enot, ki bi zagotavljala pravilno pripravo zahtevkov in večjo procesno usklajenost, s čimer bi razbremenila storitveni center in povečala kakovost obravnave incidentov.
Intervjuji kažejo, da sistem podpore KIS SV deluje učinkovito, zlasti na ravni storitvenega centra, vendar s pomembnimi izzivi na ravni lokalnih podpor, koordinacije med različnimi strukturami in digitalizacije procesov. Uporabniki izražajo zadovoljstvo z osnovnim delovanjem, obenem pa prepoznavajo več morebitnih izboljšav, ki bi lahko povečale odzivnost, transparentnost in robustnost sistema. Analiza intervjujev zato potrjuje, da trenutni model podpore ustrezno sledi načelom ITIL, vendar zahteva nadaljnjo organizacijsko in tehnološko nadgradnjo, zlasti na področjih kadrovske politike, procesne integracije in digitalnih orodij.
2.4. Pregled podpore s številkami
Pregled statističnih podatkov za obdobje 2022–2024 omogoča celovito oceno učinkovitosti večnivojskega sistema podpore KIS SV. Podatki vključujejo obravnavo vseh operativnih, kibernetskih in kriptografskih incidentov, porazdelitev reševanja med različnimi podporami ter uspešnost zaključevanja postopkov. Analiza potrjuje izrazito stabilnost podpornega sistema ter razkriva pomembne trende, ki so bistveni za razumevanje njegovega nadaljnjega razvoja.
V vseh treh letih je bilo evidentiranih od 5619 do 6139 incidentov letno (glej preglednica 1), pri čemer je bila dosežena 100-odstotna uspešnost reševanja. Stabilen obseg dela kaže stalno obremenitev podpornih struktur ter hkrati potrjuje dobro uveljavljene procese obravnave incidentov. Rahlo nihanje med leti je mogoče pojasniti s povečevanjem digitalne infrastrukture, širjenjem storitev KIS in postopnimi spremembami v operativnih zahtevah Slovenske vojske, pri čemer skupna obremenitev sistema ostaja primerljiva.
Preglednica 1:
Pregled incidentov po letih
| Podatki o incidentih | 20221 | 20232 | 20243 |
|---|---|---|---|
| Število prejetih incidentov | 6008 | 5619 | 6139 |
| Število odpravljenih incidentov | 6008 | 5619 | 6139 |
| % odpravljenih incidentov | 100 % | 100 % | 100 % |
1 Vir: EKIS (2022).
2 Vir: EKIS (2023).
3 Vir: EKIS (2024).
Storitveni center je v analiziranem obdobju prevzel osrednjo vlogo v procesu reševanja incidentov (glej preglednica 2). Leta 2022 je samostojno rešil približno dve tretjini vseh prijav, kar pomeni močno jedro prve podporne ravni. Leta 2023 se je ta delež nekoliko znižal zaradi večje obremenitve z administrativnimi in sistemskimi posodobitvami, leta 2024 pa se je spet precej povečal in dosegel skoraj štiri petine vseh rešenih incidentov. Ta trend kaže na postopno izboljševanje kompetenc operaterjev, večjo standardizacijo podpore in učinkovitejšo uporabo orodij za upravljanje incidentov, kar je skladno s smernicami ITIL in COBIT.
Lokalne podpore, ki pomenijo drugo raven reševanja incidentov, so v letih 2022–2024 obravnavale od 15 do 24 odstotkov vseh primerov. Njihov delež se zmanjšuje, kar potrjuje izboljšano učinkovitost storitvenega centra ter večjo zrelost procesov na prvi ravni podpore. Lokalna podpora je še vedno nujna zlasti pri nalogah, ki zahtevajo fizični poseg, odpravo težav s strojno opremo ali konfiguracijo omrežnih elementov na lokaciji enot. Stabilen, a padajoč delež kaže potrebo po kadrovski krepitvi in vzpostavitvi enotnejših standardov med različnimi vojašnicami, kar so poudarili tudi intervjuvanci.
Tehnična podpora KIS SV je najmanjši, a specializiran del podpornega sistema. V obdobju 2022–2024 se je njen delež reševanja incidentov gibal med 4 in 6 odstotki, kar je značilno za podpornike, ki obravnavajo zahtevnejše napake, posodobitve ter integracije temeljnih sistemov. Še manjši delež incidentov, med 1 in 4 odstotki, je bil v posameznih letih posredovan SIK, predvsem pri najzahtevnejših posegih, ki presegajo pristojnosti Slovenske vojske.
Preglednica 2:
Pregled števila rešenih incidentov glede na nivo podpore po letih
| Nivo podpore | 20224 | 20235 | 20246 |
|---|---|---|---|
| Enotna kontaktna točka – SC SV | 70,86 % | 65,06 % | 79,00 |
| Število odpravljenih incidentov | 4257 | 3656 | 4850 |
| Prvi nivo podpore – LP KIS | 23,98 % | 24,61 % | 15,34 |
| Število odpravljenih incidentov | 1441 | 1383 | 942 |
| Drugi nivo podpore – TP KIS | 4,09 % | 5,98 % | 3,78 % |
| Število odpravljenih incidentov | 246 | 336 | 232 |
| Tretji nivo podpore – SIK | 1,07 % | 4,34 % | 1,87 % |
| Število odpravljenih incidentov | 64 | 244 | 115 |
4 Vir: EKIS (2022).
5 Vir: EKIS (2023).
6 Vir: EKIS (2024).
Dodatno celovito sliko zagotavljajo podatki MilCERT, ki razkrivajo postopno zmanjševanje števila kibernetskih incidentov v obravnavanem obdobju (glej preglednica 3). Leta 2022 je bilo evidentiranih 106 incidentov, leta 2023 73, 2024 pa 47. Dolgoročni trend upadanja je mogoče povezati z izboljševanjem preventivnih varnostnih mehanizmov, večjo stopnjo usposobljenosti uporabnikov in uvedbo sistematičnih postopkov obvladovanja kibernetskih tveganj. Kljub temu ostajajo nekateri incidenti varnostno pomembni, kar zahteva nadaljnjo krepitev zmogljivosti MilCERT ter boljšo integracijo njegovih dejavnosti v upravljanje IT-storitev.
Preglednica 3:
Pregled incidentov MilCERT
| Incidenti | 20227 | 20238 | 20249 |
|---|---|---|---|
| MilCERT | 106 | 73 | 47 |
7 Vir: DS KO SV (2022).
8 Vir: DS KO SV (2023).
9 Vir: DS KO SV (2024).
Podobna stabilnost je značilna tudi za kriptografske incidente, evidentirane v kriptografskem podregistru SV. Med letoma 2022 in 2024 (glej preglednica 4) je bilo na leto zaznanih od 12 do 24 incidentov, pri čemer je povečanje leta 2023 povezano s cikličnimi postopki menjave edicij ključev in posodobitvami varnostne opreme. Večina incidentov je bila tehnične narave in je bila uspešno odpravljena v predpisanih rokih, kar potrjuje dobro organiziranost kriptografske discipline ter ustrezno razporeditev nalog med podpornimi organi.
Preglednica 4:
Pregled incidentov KPr SV
| Incidenti | 202210 | 202311 | 202412 |
|---|---|---|---|
| KPr SV | 106 | 73 | 47 |
10 Vir: PSSV (2022).
11 Vir: PSSV (2023).
12 Vir: PSSV (2024).
Celotna analiza za obdobje 2022–2024 potrjuje, da je sistem podpore KIS SV stabilen, zanesljiv in večinoma usklajen z najboljšimi praksami upravljanja IT-storitev. Visok delež incidentov, rešenih na prvi ravni, kaže na zrelost storitvenega centra ter ustrezno zasnovo procesov, medtem ko se izzivi nanašajo predvsem na kadrovsko okrepitev lokalnih podpor, izboljšanje procesne usklajenosti in nadaljnjo digitalizacijo podpore. Statistični podatki tako dopolnjujejo kvalitativne ugotovitve intervjujev in skupaj sestavljajo celovit vpogled v delovanje podpornih struktur KIS SV.
3. RAZPRAVA
Diskusija obravnava osrednje ugotovitve raziskave o podpori uporabnikom KIS v SV ter jih umešča v kontekst uveljavljenih najboljših praks in teoretičnih izhodišč iz pregleda literature. Analiza vključuje primerjavo organizacijske ureditve KIS s standardiziranimi pristopi, kot sta ITIL in COBIT, oceno večnivojske podpore (SC SV, LP KIS, TP KIS), interpretacijo povratnih informacij uporabnikov ter statistično analizo operativnih, kibernetskih in kriptografskih incidentov. Posebna pozornost je namenjena vlogi MilCERT in KPr pri obvladovanju varnostnih incidentov ter povezavi teh procesov z digitalno transformacijo podpornih struktur.
Ugotovitve kažejo, da se podpora uporabnikom KIS v SV v več vidikih sklada z najboljšimi praksami upravljanja informacijskih storitev. Standardizirani procesi, odzivnost, preglednost in usklajeno delovanje podpornih ravni, ki jih izpostavlja literatura, se kažejo tudi v delovanju SC SV, LP KIS in TP KIS. Posebnost vojaškega okolja je v dodatnih varnostnih zahtevah ter v integraciji kibernetske in kriptografske podpore, kar razširja obseg delovanja podpornih struktur in zahteva tesnejše povezovanje operativnih in varnostnih procesov. Analiza potrjuje, da je večnivojska organizacija z jasno razmejenimi odgovornostmi učinkovita in skladna z mednarodnimi smernicami ter dopolnjena s posebnimi obrambnimi protokoli.
Večnivojski organizacijski model podpore KIS v SV se izkazuje kot primeren za zagotavljanje neprekinjenega delovanja sistemov in hitro odzivanje na zahteve uporabnikov. Vloga SC SV kot enotne kontaktne točke ustreza konceptu podpore uporabnikom po ITIL, LP KIS in TP KIS pa zagotavljata lokalno strokovno znanje ter obravnavo zahtevnejših tehničnih težav. Uporabniki SC SV prepoznavajo kot visoko odzivnega in strokovnega, LP KIS pa kot nepogrešljiv element pri težavah, ki zahtevajo fizično prisotnost. Hkrati se v primerjavi s priporočili iz literature kaže prostor za izboljšave predvsem pri uvedbi sodobnih digitalnih orodij za podporo, kot so portali za samopomoč in avtomatizirani sistemi spremljanja incidentov.
Analiza intervjujev potrjuje ugotovitve literature o pomenu odzivnosti, pregledne komunikacije in stalnega usposabljanja osebja. Uporabniki poudarjajo dodano vrednost SC SV pri reševanju težav ob prvem stiku ter pri jasnem obveščanju o statusu zahtevkov, kar je skladno z načelom učinkovite obravnave incidentov. Pri LP KIS so zaznane omejitve predvsem pri odzivnih časih v obdobjih večjih obremenitev, kar literatura povezuje s kadrovsko zasedbo, procesno organizacijo in razpoložljivostjo ustreznih orodij. Predlogi uporabnikov glede uvedbe spletnih portalov in preglednosti statusov zahtevkov dodatno potrjujejo pomen digitalizacije podpornih procesov.
Statistična analiza incidentov v obdobju 2022–2024 potrjuje visoko učinkovitost podpornih struktur v SV, saj so bili vsi prijavljeni incidenti uspešno rešeni. SC SV obravnava največji delež incidentov, kar potrjuje vlogo centralizirane kontaktne točke kot enega temeljnih konceptov ITIL. Podatki kažejo izrazit trend zmanjševanja kibernetskih incidentov, kar sovpada z globalnimi trendi in poudarja pomen preventivnih ukrepov ter usposabljanja uporabnikov. Pri tem ima MilCERT pomembno vlogo z naprednimi postopki detekcije, forenzične analize in preventivnega delovanja. Kriptografski incidenti ostajajo stabilni in so večinoma povezani z rednimi tehničnimi postopki, kar potrjuje ustrezno organiziranost kriptografske podpore.
Kibernetska in kriptografska varnost sta v SV neločljivo povezani s podporo uporabnikom KIS, saj učinkovito obvladovanje incidentov zahteva usklajeno delovanje podpornih ravni v sodelovanju z MilCERT in KPr. Podatki potrjujejo, da integracija teh procesov v enoten okvir podpore prispeva k večji odpornosti KIS in sledi najboljšim praksam upravljanja varnostnih incidentov v zahtevnih okoljih.
Skupna analiza kaže, da sistem podpore uporabnikom KIS v SV dosega visoko stopnjo učinkovitosti, hkrati pa razkriva možnosti za nadaljnje izboljšave. Te se nanašajo predvsem na širšo digitalizacijo podpore, uvedbo dodatnih komunikacijskih kanalov, okrepljeno sodelovanje med podporami ter večjo uporabo podatkovne analitike za proaktivno obvladovanje incidentov. Taki ukrepi bi lahko dodatno prispevali k zanesljivosti in odpornosti podpornega sistema v prihodnosti.
3.1. Model podpore uporabnikom KIS SV
Na podlagi analize organizacijskih dokumentov, statističnih podatkov in intervjujev z uporabniki smo oblikovali model podpore uporabnikom KIS SV, ki predstavlja sistemsko, procesno in varnostno celoto. Model izhaja iz posebnih potreb vojaškega okolja in hkrati sledi načelom upravljanja IT-storitev, kot jih opredeljujejo ITIL, COBIT in sodobni koncepti ITSM. Podporna ureditev v SV je večnivojska, zato model temelji na jasni razmejitvi funkcij, pristojnosti in procesov med posameznimi ravnmi podpore, pri čemer upošteva tudi varnostne zahteve, ki so sestavni del vojaških informacijskih sistemov.
Model podpore uporabnikom KIS SV zajema naslednje dimenzije:
Organizacijska dimenzija, ki obsega razporeditev podpornih ravni (storitveni center, lokalne podpore, tehnična podpora, SIK), njihove pristojnosti, medsebojne odnose ter eskalacijske poti, ki omogočajo učinkovito obravnavo incidentov in zahtevkov.
Procesna dimenzija modela vključuje formalizirane postopke upravljanja incidentov, zahtevkov za storitev, kibernetskih groženj, kriptografskih postopkov ter drugih procesov, ki zagotavljajo konsistentno, sledljivo in standardizirano izvajanje podpornih dejavnosti.
Varnostna dimenzija združuje organizacijske, tehnične in kriptografske varnostne mehanizme, ki prežemajo vse ravni podpore ter zagotavljajo skladnost delovanja KIS SV z nacionalnovarnostnimi in notranjimi varnostnimi standardi, značilnimi za vojaško okolje.
Komunikacijsko-uporabniška dimenzija obravnava uporabniško izkušnjo, komunikacijske kanale, odzivnost podpornih struktur in percepcijo kakovosti podpore ter vključuje digitalizacijo podpore, avtomatizirane povratne informacije in preglednost statusov incidentov.
Podatkovno-analitična dimenzija zagotavlja zbiranje, analizo in interpretacijo podatkov o incidentih, trendih in obremenitvah, kar omogoča prehod iz reaktivnega v proaktivno upravljanje informacijskih storitev ter podpira strateško načrtovanje razvoja zmogljivosti.
Temelj modela je organizacijska dimenzija, v kateri je SC SV opredeljen kot prva in osrednja kontaktna točka za vse uporabnike KIS, odgovorna za sprejem, kategorizacijo, beleženje in začetno reševanje incidentov. Empirični podatki kažejo, da SC SV na leto obravnava od 65 do 79 odstotkov vseh incidentov, kar potrjuje njegovo osrednje mesto v podporni strukturi. LP KIS so druga raven podpore in so namenjene nalogam, ki zahtevajo fizični poseg, konfiguracijo opreme ali reševanje težav na lokaciji uporabnika. Kljub visoki strokovnosti analize kažejo na variabilnost njihove odzivnosti, kar poudarja potrebo po standardizaciji in kadrovski krepitvi. TP KIS delujejo na tretji strokovni ravni, pri čemer obravnavajo najzahtevnejše primere in skrbijo za stabilno delovanje sistemov, SIK pa je skrajna eskalacijska točka za sistemske in infrastrukturne težave, ki presegajo pristojnosti SV.
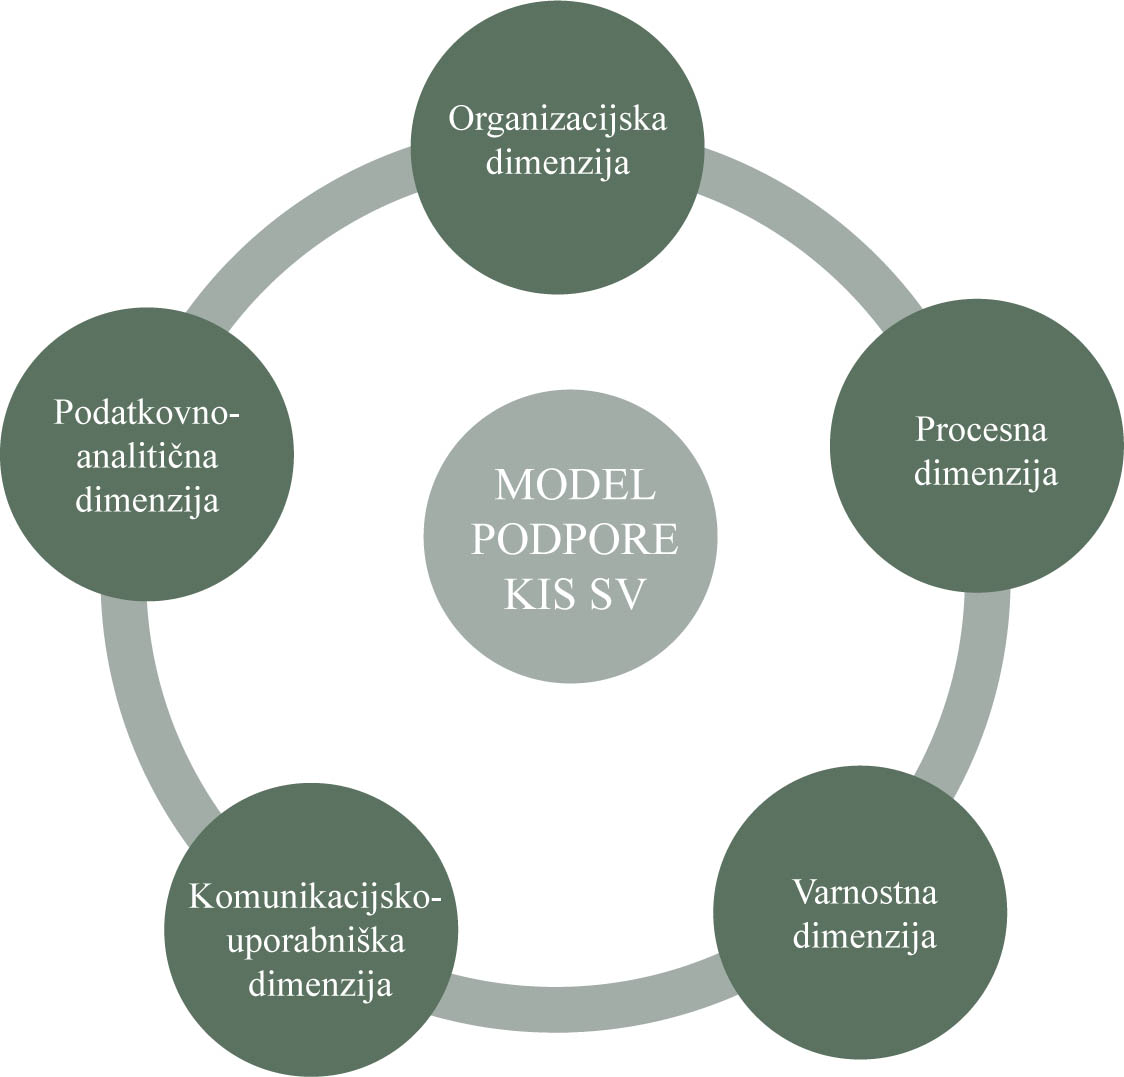
Slika 2:
Model podpore uporabnikom KIS SV
Procesna dimenzija modela temelji na formaliziranih postopkih upravljanja incidentov, zahtevkov za storitve, težav, kibernetskih groženj in kriptografskih postopkov ter je skladna z ITIL smernicami in internimi akti SV. Analiza obdobja 2022–2024 kaže 100-odstotno uspešnost reševanja incidentov, kar potrjuje visoko učinkovitost procesov. Posebno vlogo v modelu imata MilCERT in KPr kot specializirana podporna elementa za obravnavo kibernetskih in kriptografskih incidentov. Večletni podatki kažejo trend upadanja kibernetskih incidentov ter stabilen obseg kriptografskih dogodkov, kar kaže učinkovitost preventivnih mehanizmov in rednih vzdrževalnih postopkov.
Varnostna dimenzija izhaja iz dejstva, da je KIS v vojaškem okolju sestavni del obrambnega delovanja, zaupnost, celovitost in razpoložljivost podatkov pa so kritični varnostni elementi. Organizacijski, tehnični in kriptografski varnostni mehanizmi so zato integrirani kot horizontalna funkcija, ki prežema vse ravni podpore, od začetne obravnave incidentov do kompleksnih posegov tehnične podpore ali SIK, s čimer je zagotovljena skladnost med operativnimi procesi in varnostnimi standardi.
Komunikacijsko-uporabniška dimenzija modela se osredotoča na uporabniško izkušnjo in kakovost podpore. Intervjuji potrjujejo visoko zaznano odzivnost in strokovnost SC SV, zadovoljstvo z delovanjem LP KIS pa je tesno povezano s kadrovsko zasedbo in razpoložljivostjo osebja. Model zato poudarja izboljšanje pretoka informacij, standardizacijo komunikacijskih protokolov ter digitalizacijo podpore, vključno s spremljanjem statusa incidentov, avtomatiziranimi povratnimi informacijami in centraliziranim upravljanjem zahtevkov.
Podatkovno-analitična dimenzija dopolnjuje operativno vrednost modela z analizo vzorcev incidentov, njihovih vzrokov in časovnih trendov. Povezovanje podatkov iz SC SV, LP KIS, TP KIS, MilCERT in KPr omogoča identifikacijo ponavljajočih se težav, določanje prioritet ter optimizacijo virov, kar podpira prehod iz reaktivnega v proaktivno upravljanje informacijskih storitev ter dolgoročno krepitev odpornosti informacijskega okolja SV.
Model podpore uporabnikom KIS v SV je tako mogoče opredeliti kot integrirano, večnivojsko in varnostno usmerjeno arhitekturo, ki združuje organizacijske strukture, formalizirane procese, varnostne mehanizme, uporabniško izkušnjo in podatkovno analitiko. Na podlagi empiričnih ugotovitev model ponuja jasno izhodišče za nadaljnjo standardizacijo, digitalizacijo in procesno integracijo podpore ter za krepitev operativne zanesljivosti in odpornosti KIS v vojaškem okolju.
3.2. Odgovori na raziskovalna vprašanja
V poglavju so predstavljeni odgovori na zastavljena raziskovalna vprašanja, ki temeljijo na pregledu literature, analizi organizacijske ureditve KIS v SV, strukturiranih intervjujih z uporabniki in nosilci podpore ter statistični analizi operativnih, kibernetskih in kriptografskih incidentov. Cilj je pojasniti delovanje sedanjega sistema podpore v praksi, njegovo skladnost z najboljšimi praksami upravljanja informacijskih storitev ter opredeliti področja, na katerih so potrebne nadaljnje izboljšave.
Prvo raziskovalno vprašanje, ki se nanaša na organiziranost podpore uporabnikom KIS v SV, kaže, da je podpora vzpostavljena kot večnivojski sistem. Ta vključuje osrednjo kontaktno točko za prijavo incidentov, lokalne podpore za neposredno uporabniško pomoč ter tehnično podporo za obravnavo zahtevnejših sistemskih in tehnoloških težav. Taka ureditev omogoča jasno razmejitev pristojnosti, sledljivo obravnavo incidentov in učinkovito eskalacijo zahtev. Integracija MilCERT in Kriptografskega podregistra dodatno razširja podporni model na kibernetsko in kriptografsko področje, kar ustreza varnostnim zahtevam vojaškega okolja.
Drugo raziskovalno vprašanje obravnava skladnost podpornih procesov z najboljšimi praksami upravljanja informacijskih storitev. Rezultati kažejo, da je zasnova podpornega sistema precej skladna z uveljavljenimi metodološkimi okviri. Organizacija podpore, formaliziran proces upravljanja incidentov ter jasno opredeljene vloge podpornih ravni sledijo načelom sodobnega upravljanja storitev. Hkrati se kažejo možnosti za nadgradnjo predvsem na področju digitalizacije uporabniških vmesnikov, avtomatizacije enostavnih postopkov ter uvedbe naprednejših mehanizmov spremljanja trendov, kar bi dodatno povečalo procesno zrelost sistema.
Tretje raziskovalno vprašanje se nanaša na učinkovitost obravnave operativnih, kibernetskih in kriptografskih incidentov. Statistična analiza za obdobje 2022–2024 kaže zelo visoko stopnjo uspešnosti, saj so bili vsi prijavljeni incidenti uspešno končani, pri čemer osrednja kontaktna točka obravnava največji delež prijav. Podatki MilCERT kažejo trend zmanjševanja števila kibernetskih incidentov, kar nakazuje izboljšave na področju preventive, odzivnosti in ozaveščenosti uporabnikov. Kriptografska podpora deluje stabilno, incidenti pa so večinoma tehnične narave in pravočasno odpravljeni, kar potrjuje robustnost vzpostavljenih postopkov.
Četrto raziskovalno vprašanje se osredotoča na zaznavo uporabnikov glede kakovosti in odzivnosti podpore. Intervjuji kažejo visoko stopnjo zadovoljstva s prvo ravnjo podpore, ki jo uporabniki ocenjujejo kot strokovno, odzivno in komunikacijsko jasno. Pri lokalnih podporah so zaznane večje razlike, ki so povezane predvsem s kadrovsko zasedbo, obremenjenostjo in organizacijo dela v posameznih enotah. Uporabniki izpostavljajo potrebo po enotnejši komunikaciji, večji razpoložljivosti lokalne podpore ter možnosti digitalnega spremljanja statusa zahtevkov. Pri nekaterih sistemsko pomembnih aplikacijah, kot je IRDG, se kaže potreba po formalizirani podpori, saj se uporabniki trenutno zanašajo na neformalne oblike pomoči.
Peto raziskovalno vprašanje obravnava izboljšave, ki bi lahko povečale zanesljivost in odpornost podpornega sistema v vojaškem okolju. Ugotovitve kažejo na potrebo po nadaljnji digitalizaciji podpornih procesov, uvedbi portalov za samopomoč in sledenju incidentom, avtomatizaciji rutinskih postopkov ter okrepljenem sodelovanju med posameznimi ravnmi podpore. Dodatno se poudarja pomen krepitve kadrovskih zmogljivosti lokalnih podpor, rednega usposabljanja osebja, ozaveščanja uporabnikov in proaktivnega spremljanja varnostnih trendov. Ti ukrepi bi lahko prispevali k večji učinkovitosti, zanesljivosti in odpornosti podpore uporabnikom KIS v SV.
3.3. Pomanjkljivosti raziskave
Kljub celovitemu metodološkemu pristopu ima raziskava več omejitev, ki vplivajo na širšo posplošljivost ugotovitev. Prva omejitev izhaja iz omejenega vzorca intervjujev, ki temelji izključno na izkušnjah uporabnikov in strokovnega osebja v SV, zato rezultati ne kažejo nujno stanja v drugih organizacijskih ali zavezniških okoljih, v katerih so podporni procesi lahko različno urejeni. Druga omejitev je povezana s časovnim okvirom raziskave, ki zajema obdobje 2022–2024. Čeprav ta okvir omogoča relevanten vpogled v delovanje podpornega sistema, bi daljše časovno spremljanje lahko razkrilo dodatne dolgoročne ali sezonske vzorce v pojavnosti incidentov. Tretja omejitev se nanaša na dostopnost podatkov o kibernetskih in kriptografskih incidentih. Zaradi varnostnih zahtev so bili ti podatki delno anonimizirani ali agregirani, kar omejuje možnost poglobljene kvalitativne analize vzrokov in napadalnih vzorcev. Raziskava prav tako ni neposredno obravnavala finančnih ali širših operativnih učinkov incidentov na organizacijo, kar bi lahko dodatno pojasnilo učinkovitost podpornih struktur. Dodatna omejitev izhaja iz omejenega dostopa do primerljivih podatkov iz drugih držav ali mednarodnih vojaških okolij, kar otežuje primerjalno analizo v širšem kontekstu. Kljub navezavi na uveljavljene standarde, kot sta ITIL in COBIT, se raziskava osredotoča predvsem na notranje procese in nekoliko manj vključuje sistematično primerjavo z zunanjimi organizacijami. Raziskava ne vključuje poglobljene analize vpliva digitalne transformacije, avtomatizacije in napredne analitike na podporo uporabnikom, čeprav literatura te vidike prepoznava kot pomembne razvojne usmeritve. To odpira prostor za nadaljnje raziskave, usmerjene v integracijo naprednih digitalnih rešitev, vključno z umetno inteligenco in sodobnimi kibernetskimi obrambnimi mehanizmi, tako v vojaškem kot tudi širšem organizacijskem okolju.
Sklep
Raziskava je potrdila, da večnivojski model podpore uporabnikom KIS SV zagotavlja visoko stopnjo odzivnosti in učinkovitosti, kar potrjujejo podatki za obdobje 2022–2024, pri čemer je bila pri vseh prijavljenih incidentih dosežena 100-odstotna uspešnost njihovega reševanja. Povezava med SC SV, LP KIS in TP KIS omogoča jasno razmejitev odgovornosti, učinkovito eskalacijo ter hitro odpravljanje težav, hkrati pa vključevanje MilCERT in KPr pomembno prispeva k odpornosti sistema proti kibernetskim in kriptografskim grožnjam ter k ohranjanju varnega delovanja komunikacijsko-informacijskega okolja.
Rezultati intervjujev kažejo, da uporabniki visoko ocenjujejo odzivnost, strokovnost in komunikacijsko jasnost podpornih struktur, hkrati pa izpostavljajo potrebe po nadgradnji: digitalizaciji procesov, vzpostavitvi portala za samopomoč, izboljšanju procesne usklajenosti med podporami ter povečanju kadrovskih zmogljivosti lokalnih enot. Primerjava s sodobnimi praksami upravljanja IT-storitev (ITIL, COBIT) potrjuje, da so trenutni procesi večinoma skladni z najboljšimi standardi, vendar je mogoče sistem dodatno optimizirati z uvedbo naprednih analitičnih orodij, avtomatizacije in integriranega upravljanja incidentov.
Eden izmed pomembnih rezultatov raziskave je oblikovanje integriranega modela podpore uporabnikom KIS SV, ki združuje pet komplementarnih dimenzij: organizacijsko, procesno, varnostno, komunikacijsko-uporabniško in podatkovnoanalitično dimenzijo. Model ponuja sistematičen in konceptualno jasen okvir za razumevanje delovanja podpornih struktur v vojaškem informacijskem okolju ter omogoča celovito načrtovanje procesnih, organizacijskih in tehnoloških izboljšav. V praktičnem smislu je model orodje za standardizacijo podpornih postopkov, krepitev procesne integracije, učinkovitejše obvladovanje incidentov in dolgoročno večjo odpornost informacijskega sistema SV.
Praktična uporabnost ugotovitev je dvojna. Prvič, raziskava ponuja podroben in empirično utemeljen pregled trenutnega stanja, ki razkriva specifična področja za izboljšave, pomembna za nadaljnji razvoj in optimizacijo podpornih struktur. Drugič, predlagane rešitve, kot so digitalizacija podpornih procesov, integracija podatkovne analitike, uvedba novih komunikacijskih orodij in krepitev kadrovskih zmogljivosti, so konkretne smernice za strateško modernizacijo upravljanja IT-storitev v obrambnem sektorju.
Za prihodnje raziskave bi bilo smiselno razširiti analizo na daljše časovno obdobje, vključiti longitudinalno spremljanje učinkovitosti posameznih podpornih ravni ter primerjati podporne modele drugih držav ali zavezniških sil. Posebej obetavna raziskovalna pot je preučevanje možnosti uporabe umetne inteligence, avtomatiziranih orodij za detekcijo incidentov in naprednih kibernetskih obrambnih zmogljivosti, ki lahko bistveno izboljšajo proaktivno odzivanje, znižajo obremenitev podpornih struktur in povečajo varnost KIS v vojaških operacijah.
Notes
Izjava o uporabi orodij umetne inteligence
Med pripravo tega dela je avtor v obdobju od 24. do 27. januarja 2026 uporabil orodji DeepL in ChatGPT (OpenAI). DeepL je bil uporabljen za prevod povzetka in ključnih besed v angleščino, ChatGPT pa za jezikovni pregled in izboljšanje sloga posameznih odstavkov ter za iskanje znanstvene literature. Po uporabi teh orodij je avtor pregledal in uredil generirano vsebino ter prevzema polno odgovornost za vsebino publikacije.